애플리케이션보안 전문기업 스패로우(대표 장일수)가 나인트리 프리미어 로카우스 호텔 서울 용산에서 11일 개최한 연례 고객 초청 행사 ‘SAI 2026(Sparrow application Insight)’이 성황리에 막을 내렸다. 스패로우는 이번 행사에서 오픈소스와 AI 코딩 중심의 최신 개발 환경이 직면한 보안 위협을 진단하고, 이에 대응하기 위한 소프트웨어(이하 SW) 공급망 보안 전략을 공유했다.
'SAI'는 기존 스패로우 연례 행사인 ‘PUC(Power User Conference)’의 새로운 이름이다. 애플리케이션 보안 전반을 아우르는 깊이 있는 인사이트를 제공하겠다는 취지를 담아 올해 새롭게 출발했다. 국내 주요 기업 및 기관의 IT·보안 리더와 실무자들이 대거 참석한 이번 행사는 ‘AI 혁신으로 완성하는 SW 공급망 보안’을 주제로 열렸다.
초청 강연을 맡은 공급망보안연구회 이만희 위원장은 ‘변화하는 공급망 보안 환경과 기업의 대응 전략’을 주제로 발표했다. 이 위원장은 최근 급변하는 글로벌 공급망 규제 동향을 짚어본 후, 기술 발전에 따라 다변화된 공격 표면과 최신 공급망 위협을 소개했다. 특히 클로드 미토스(Claude Mythos) 등 최신 AI 모델들 특징과 시사점을 공유하며, AI 기술 발전으로 취약점 발견 속도가 급격히 빨라진 만큼 보안 가시성 확보와 개발 전주기에 걸친 자동화된 보안 테스트 체계 구축이 필수라고 강조했다.
이어 발표에 나선 장일수 스패로우 대표는 "생성형 AI를 통한 코드 생성과 수많은 오픈소스 패키지 활용이 혼재되면서 가시성 부재, 라이선스 리스크, 취약점 대응 지연 등 관리적 한계에 부딪히고 있다"고 지적하며 "이를 해결하기 위해 AI 모델, AI 생성 코드까지 투명하게 추적할 수 있도록 SBOM(SW 자재명세서)의 관리 범위를 확장해야 한다”고 역설했다. 장 대표는 ”생성된 SBOM에 디지털 서명을 추가해 무결성을 검증하고, SBOM을 주고받은 공급사와 수요사를 시각화함으로써 신뢰할 수 있는 공급망 보안 생태계를 구축해야 한다”고 덧붙였다.
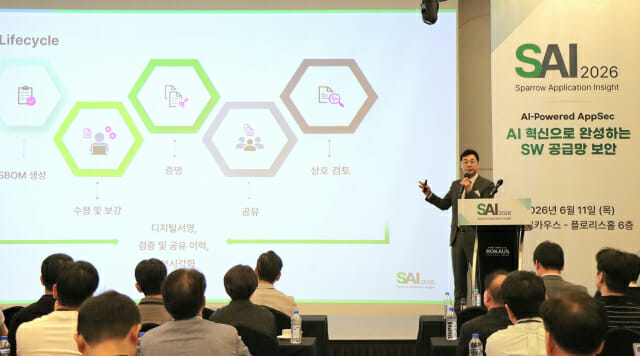
이후 세션에서는 △AI 개발 환경에서의 SW 개발 보안 도입 전략 △스패로우 핵심 로드맵 오버뷰 △실제 사례로 보는 개발 보안 사고의 패턴과 이유 등이 소개됐다. 특히 ‘생성형 AI 코딩의 보안 위협 및 대응 방안’ 발표에서는 AI 중심의 개발 패러다임 변화에 따른 실질적인 보안 대책을 제시해 눈길을 끌었다...... [더보기]
[출처 : 지디넷코리아 방은주 기자(ejbang@zdnet.co.kr)]